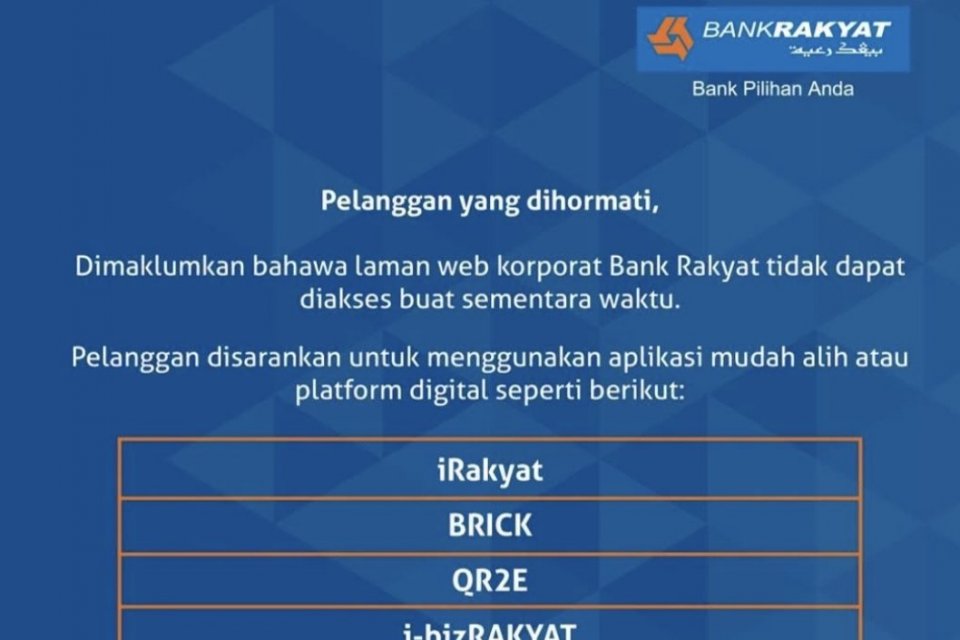
Bank Rakyat Malaysia menonaktifkan akses ke sebagian besar situs webnya setelah sejumlah laman perbankan, termasuk halaman login layanan online iRakyat, dirusak dalam dugaan serangan siber pada Jumat malam (6/11). Insiden ini terjadi hanya dua hari setelah otoritas keamanan siber Malaysia menaikkan status ancaman nasional dari level rendah ke menengah. Bank belum mengonfirmasi apakah data nasabah ikut terekspos.
Bank Rakyat Malaysia menonaktifkan akses ke sebagian besar situs webnya setelah sejumlah laman perbankan dirusak. Pemberitahuan resmi diunggah melalui saluran media sosial bank sesaat sebelum tengah malam, setelah situs-situs yang terdampak dinonaktifkan.
Halaman yang terdampak mencakup laman login layanan perbankan online iRakyat. Kerusakan bahkan ditemukan pada beberapa nama domain milik bank tersebut, mengutip laporan Lowyat.net.
Hingga berita ini diturunkan, Bank Rakyat Malaysia belum secara resmi mengonfirmasi insiden sebagai serangan siber. Bank juga belum mengungkapkan apakah ada data nasabah yang berhasil diakses atau dicuri pelaku.
Klaim Pelaku dan Jejak Webshell di Bea Cukai
Aksi perusakan situs atau website defacement diklaim oleh pelaku ancaman siber yang menggunakan nama MARLANWG. Pelaku yang sama sebelumnya mengklaim menawarkan akses webshell ke basis data MySQL produksi milik Departemen Bea Cukai Kerajaan Malaysia.
Meski situs yang terdampak telah dinonaktifkan dan dipulihkan, hasil pencarian Google masih menampilkan sejumlah halaman yang sebelumnya dirusak. Ini menandakan jejak defacement belum sepenuhnya hilang dari indeks mesin pencari.
Status Ancaman Siber Malaysia Naik ke Level Menengah
Agensi Keamanan Siber Nasional Malaysia (Nasca) menaikkan status National Cyber Security Threat Level (NCTL) dari level rendah (low) menjadi menengah (medium) pada Rabu (4/11). Dewan Keamanan Nasional (NSC) Malaysia menyebut peningkatan status sebagai langkah pencegahan di tengah perkembangan situasi keamanan untuk melindungi kepentingan nasional.
Nasca telah menggelar pertemuan dengan pimpinan berbagai sektor dan lembaga yang tergabung dalam Infrastruktur Informasi Kritis Nasional (NCII). Pertemuan menghasilkan sembilan langkah kesiapan keamanan siber yang wajib diterapkan seluruh lembaga NCII:
- Pemantauan keamanan selama 24 jam
- Pembaruan sistem atau system patching
- Penerapan autentikasi multifaktor (MFA)
- Pembaruan rencana keberlangsungan layanan (Service Continuity Plans)
- Pelaporan status ancaman siber setiap pekan oleh Kepala Sektor NCII kepada Nasca
Selama Oktober 2026, Pusat Koordinasi dan Pengendalian Siber Nasional (NC4) mengeluarkan delapan peringatan dan imbauan terkait kerentanan lembaga NCII dan pemerintahan.
MCMC Imbau Industri Perkuat Keamanan Digital
Komisi Komunikasi dan Multimedia Malaysia (MCMC) mengimbau pelaku industri lintas sektor, mulai dari telekomunikasi, penyiaran, hingga layanan pengiriman, untuk memperkuat keamanan digital. Perusahaan diminta meninjau kesiapan keamanan, menilai potensi risiko dan kerentanan, serta memperkuat langkah pencegahan dan deteksi agar dapat merespons insiden secara efektif.
Peningkatan kewaspadaan siber dilakukan setelah Perdana Menteri Malaysia Anwar Ibrahim menyampaikan kekhawatiran mengenai kesiapan keamanan nasional di tengah konflik geopolitik serta meningkatnya ketegangan regional dan internasional.
Anwar menilai Malaysia berpotensi menjadi target serangan siber karena memiliki infrastruktur digital dan pusat data yang kuat. Penilaian itu berdasarkan laporan intelijen yang dikumpulkan pemerintah.
Apa Artinya bagi Nasabah dan Sektor Perbankan
Insiden di Bank Rakyat menempatkan kembali isu ketahanan siber lembaga keuangan Malaysia di depan mata. Bagi nasabah, ketidakjelasan status data menjadi risiko utama: tanpa konfirmasi resmi soal ada atau tidaknya kebocoran, pemegang rekening iRakyat belum bisa menilai perlu tidaknya langkah pengamanan tambahan seperti penggantian kata sandi.
Dari sisi industri, sembilan langkah kesiapan NCII memberi tekanan baru bagi bank dan operator infrastruktur kritis untuk menaikkan standar pengamanan. Penerapan MFA dan pemantauan 24 jam bukan lagi pilihan, melainkan kewajiban bagi lembaga yang masuk kategori NCII.
Belum ada keterangan yang menghubungkan insiden Bank Rakyat Malaysia dengan peningkatan status ancaman siber nasional. Namun, rangkaian peristiwa dalam sepekan terakhir — dari kenaikan NCTL pada 4 November, klaim akses webshell ke sistem Bea Cukai, hingga defacement situs bank pada 6 November — menunjukkan eskalasi aktivitas peretasan yang menyasar lembaga pemerintah dan keuangan Malaysia.